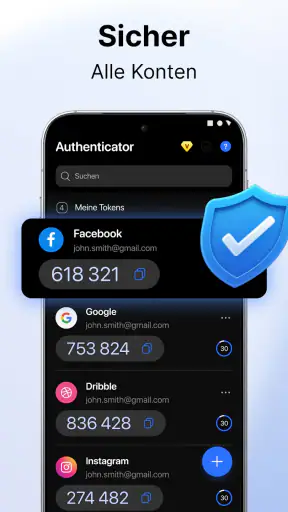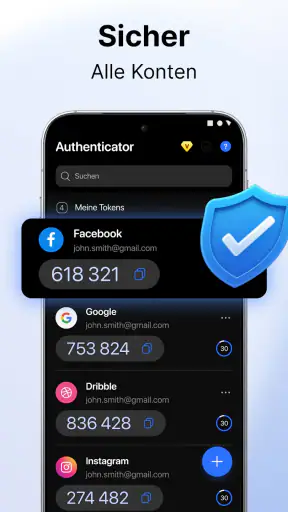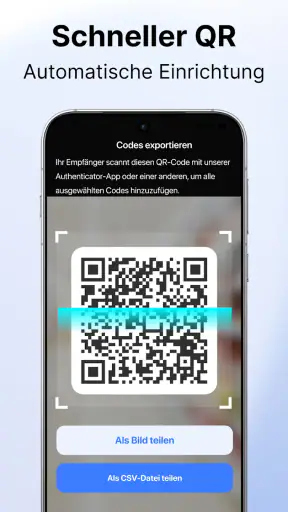
Authenticator App - 2FA

- 0.00 Bewertungen
- 4,7
- Downloads
- 100.000+
 Analyse von Mobxio
Im Alltag merke ich den Wert einer Authenticator-App meist erst dann, wenn ein Login nach einem zweiten Nachweis fragt. Dann möchte ich nicht lange suchen oder auf eine Nachricht warten, sondern den passenden Code schnell zur Hand haben. Authenticator App - 2FA richtet sich an Android-Nutzer, die zeitbasierte Einmalcodes für zusätzliche Kontosicherheit verwenden möchten. Für mich zählt dabei nicht nur, ob ein Code erscheint, sondern auch, ob ich Einrichtung und Wiederherstellung umsichtig organisieren kann.
Die Anwendung gehört zu den Tools und wird von iKame Applications - Begamob Global entwickelt. Sie ist kostenlos erhältlich, für alle Altersgruppen freigegeben und läuft ab Android 8.0. Die aktuelle Version ist 1.1.4. Für zusätzliche Funktionen sind In-App-Käufe zwischen 5,99 € und 49,99 € über Google Play vorgesehen. Ich würde vor einem Kauf genau prüfen, welche Funktion damit verbunden ist und ob sie tatsächlich zu meinem eigenen Ablauf passt.
Wie schnell fühlt sich der tägliche Ablauf an?
Bei einem Authenticator zählt für mich vor allem die Zeit vom Öffnen bis zum richtigen Code. Der gewöhnliche Ablauf ist einfach: Ich melde mich bei einem Dienst an, öffne die App und übertrage den passenden OTP-Code in das Login-Feld. Anders als bei einer SMS muss ich nicht erst auf eine Nachricht warten. Wie flott sich das auf einem konkreten Telefon anfühlt, hängt jedoch auch vom Gerät und davon ab, wie schnell ich den richtigen Kontoeintrag finde.
Gerade bei mehreren Konten lohnt es sich, Einträge beim Hinzufügen eindeutig zu benennen. Ein klarer Name hilft mir mehr als eine möglichst kurze Liste, in der ich erst raten muss, welcher Code zu welchem Dienst gehört. Das ist ein kleiner Einrichtungsschritt mit spürbarem Effekt: Unter Zeitdruck vermeide ich Verwechslungen und muss nicht mehrere Codes ausprobieren.
Einrichtung mit Bedacht statt auf Tempo
Ich würde nicht versuchen, möglichst viele Konten in einem Zug umzuziehen. Sinnvoller ist ein erster Test mit einem Dienst, dessen Sicherheits- und Wiederherstellungsoptionen ich kenne. Ich richte die zusätzliche Bestätigung dort ein, prüfe den Code mit einer echten Anmeldung und gehe erst dann zum nächsten Konto über. So lässt sich ein Fehler leichter eingrenzen, bevor er mehrere Zugänge betrifft.
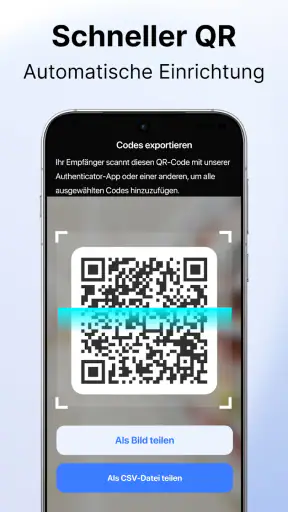
Beim Scannen eines QR-Codes oder Eingeben eines Einrichtungsschlüssels achte ich darauf, dass niemand den Bildschirm mitlesen oder fotografieren kann. Ein Einrichtungsschlüssel ist nicht bloß eine Notiz für später: Wer ihn erhält, könnte unter Umständen selbst Codes erzeugen. Ich teile solche Informationen daher weder in Chats noch über ungeschützte Bildschirmaufnahmen.
Eine hilfreiche Gewohnheit ist, die Kontoeinrichtung und die spätere Nutzung gedanklich zu trennen. Beim Einrichten kontrolliere ich Dienstname und Testanmeldung bewusst. Im Alltag öffne ich die App dagegen nur, um den richtigen Code abzulesen. Das reduziert die Chance, versehentlich einen ähnlichen oder doppelt angelegten Eintrag zu verwenden.
Weitere Geschichten entdecken
UNO!™ im Stresstest: Wie verlässlich bleibt das Spiel, wenn die Runde kippt?
Happy Color zeigt, warum mobile Spiele heute auch Ruhe bieten
TikTok Lite im Stresstest: Was passiert, wenn Videos nicht laden?
Opera News statt Google News: Besserer Nachrichtenfluss oder weniger Kontrolle?
1Weather im Test: Wie gut hilft die App bei der nächsten Entscheidung?
Universal-TV-Fernbedienung richtig einrichten: Das Handy als praktische Schaltzentrale
Wenn mehrere Logins kurz hintereinander anstehen
Bei einem normalen Login ist die App eine kleine Zwischenstation. Anspruchsvoller wird es, wenn ich nacheinander auf E-Mail, Cloud-Speicher und ein weiteres Konto zugreifen muss. Dann ist eine saubere Benennung wichtiger als ein besonders ausgefeilter Ablauf: Ich prüfe bei jedem Code den zugehörigen Kontonamen, statt mich auf die Position eines Eintrags zu verlassen. Reihenfolge kann sich im Kopf leicht verschieben, ein eindeutiger Name bleibt hilfreicher.
Ein alltagsnahes Beispiel wäre ein Arbeitstag, an dem ich morgens erst mein E-Mail-Konto und anschließend einen Cloud-Dienst öffne. Ich halte jeweils das Login-Fenster des gerade verwendeten Dienstes im Blick, wechsle zur App und kontrolliere vor dem Eingeben noch einmal den passenden Eintrag. Wenn ein Code abgelehnt wird, warte ich auf den nächsten gültigen Code und prüfe die Gerätezeit, statt denselben abgelaufenen Wert wiederholt einzutippen.
Wer oft mehrere Logins direkt hintereinander erledigt, sollte außerdem vermeiden, Codes im Voraus zu notieren. Sie sind nur kurz gültig und eine gespeicherte Abschrift kann beim späteren Login bereits unbrauchbar sein. Ich behandle den Code als kurzfristigen Bestätigungsschritt, nicht als dauerhafte Zugangsinformation.
Stabilität heißt auch: den Fehler richtig einordnen
Ein abgelehnter OTP-Code bedeutet nicht automatisch, dass die App ausgefallen ist. Häufig sind ein abgelaufenes Zeitfenster, ein falsch gewählter Kontoeintrag oder eine ungenaue Geräteuhr naheliegende erste Prüfungen. Ich gehe diese Punkte nacheinander durch, bevor ich einen Eintrag lösche oder ein Konto neu einrichte. Vorschnelles Entfernen kann die Lage verschlimmern, wenn ich den ursprünglichen Einrichtungsschlüssel nicht mehr zur Hand habe.
Auch die Zuverlässigkeit hängt deshalb nicht allein davon ab, ob die Anwendung startet. Für mich zählt, ob ich meine Konten geordnet eingerichtet habe und im Problemfall weiß, welchen Dienst ich überprüfen muss. Die App kann einen Code bereitstellen; sie kann nicht entscheiden, ob ich den richtigen Login geöffnet habe oder ob ich mich bei einem Dienst zuvor ausgesperrt habe.
Die durchschnittliche Bewertung von 4,7 bei rund 650 Stimmen und mehr als 100.000 Installationen zeigen, dass die Anwendung von vielen Menschen genutzt wird. Das ist eine nützliche Orientierung, aber kein Ersatz für einen eigenen Test mit einem weniger kritischen Konto. Ich würde zuerst prüfen, ob der Ablauf auf meinem Gerät verständlich und verlässlich genug ist, bevor ich besonders wichtige Zugänge darauf stütze.
Mein Eindruck von Vertrauen und Kontrolle
Ich bewerte Vertrauen bei einer Authenticator-App nicht daran, wie viele Codes sie anzeigt, sondern daran, ob ich die Kontrolle über Einrichtung und Zugang behalte. Für mich heißt das: jeden Kontoeintrag bewusst zuordnen, Codes nur beim passenden Login verwenden und vor einem Gerätewechsel erst die Wiederherstellung klären. Mit diesem Maßstab lässt sich auch besser einschätzen, wie viel Verantwortung die App im Alltag tatsächlich bei mir lässt.
Warum die Aufgabe besondere Sorgfalt verlangt
Bei einer gewöhnlichen Notiz- oder Kalender-App kann ich einen kleinen Bedienfehler oft später korrigieren. Bei einer Authenticator-App ist das anders. Wenn ich die Einrichtung eines Kontos unüberlegt abschließe, einen Wiederherstellungsschritt überspringe oder ein Gerät wechsle, kann daraus ein echter Zugangsverlust entstehen. Deshalb bewerte ich Authenticator App - 2FA weniger nach dekorativen Elementen als nach dem Gefühl, bei jedem wichtigen Schritt bewusst zu handeln.
Die Anwendung konzentriert sich auf den Kern: sichere OTP-Codes für zusätzliche Anmeldeschritte. Das passt zu meinem Alltag, weil viele Dienste neben dem Passwort einen zeitabhängigen Code verlangen. Ich muss dabei nicht jedes Mal eine SMS abwarten, sofern der jeweilige Dienst eine Authenticator-Lösung unterstützt. Gerade bei Konten, die ich häufig nutze, ist das angenehmer als ein ständig wechselnder Weg über Nachrichten oder E-Mail.
Die Zahl der Nutzerbewertungen liegt bei rund 650, der Durchschnitt bei 4,7. Außerdem kommt die App auf über 100.000 Installationen. Das sind keine Beweise für eine perfekte Erfahrung, aber es zeigt, dass sie nicht nur als theoretisches Werkzeug existiert. Für mich bleibt bei Sicherheitssoftware trotzdem der eigene Prüfmaßstab entscheidend: Ich möchte verstehen, welche Entscheidungen ich treffe, bevor ich mehrere Konten darin verwalte.
Der erste sinnvolle Einsatz
Ich würde die App nicht installieren und sofort sämtliche Konten umstellen. Besser ist ein kontrollierter Start mit einem Dienst, dessen Wiederherstellungsoptionen ich bereits kenne. Während der Einrichtung sollte ich den vom jeweiligen Konto angezeigten QR-Code oder Einrichtungsschlüssel sorgfältig verwenden und anschließend testen, ob der erzeugte Code akzeptiert wird. Erst wenn dieser Ablauf klar funktioniert, lohnt es sich, weitere Konten hinzuzufügen.
Dieser schrittweise Ansatz ist mehr als eine Komfortempfehlung. Er verhindert, dass ein Fehler bei der ersten Einrichtung gleich mehrere Zugänge betrifft. Ich notiere mir außerdem, welches Konto ich gerade aktiviere, und verwahre mögliche Wiederherstellungscodes getrennt vom Smartphone. Die App kann den Einmalcode anzeigen, aber sie ersetzt nicht automatisch meine persönliche Vorsorge für einen verlorenen oder zurückgesetzten Zugang.
Was die sichtbaren Kontrollen leisten
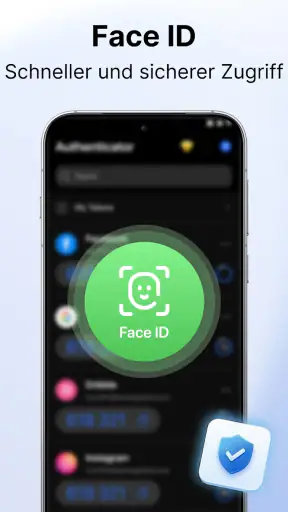
Die zentrale Kontrolle bleibt bei mir: Ich entscheide, für welchen Online-Dienst ich die zusätzliche Absicherung aktiviere und wann ich einen Code eingebe. Das ist ein wichtiger Unterschied zu Lösungen, die den Nutzer möglichst schnell durch einen automatischen Prozess führen. Bei einem Sicherheitswerkzeug möchte ich nicht nur auf eine Schaltfläche tippen, sondern erkennen, für welches Konto der aktuelle Code bestimmt ist.
In der Praxis ist auch der Zeitpunkt entscheidend. OTP-Codes sind nur kurz gültig. Wenn ein Login abgelehnt wird, prüfe ich zuerst, ob ich wirklich den neuesten Code verwende und ob die Uhrzeit des Geräts korrekt ist. Ein wiederholtes Eingeben desselben abgelaufenen Codes hilft nicht weiter. Diese kleine Gewohnheit spart Zeit und verhindert, dass ich vorschnell die App oder das Konto für fehlerhaft halte.
Ein weiterer sinnvoller Arbeitsablauf ist die Trennung von Einrichtung und täglicher Nutzung. Beim Einrichten konzentriere ich mich auf Kontoname, Schlüssel und Testanmeldung. Später öffne ich die App nur noch für den passenden OTP-Code. Je sauberer ich diese beiden Phasen behandle, desto geringer ist die Gefahr, versehentlich einen falschen Eintrag zu verwenden oder einen Dienst doppelt anzulegen.
Der sensible Umgang mit Kontodaten
Eine Authenticator-App berührt naturgemäß besonders empfindliche Informationen. Schon der Name eines Eintrags kann verraten, zu welchem Dienst ein Konto gehört. Der eigentliche Einrichtungsschlüssel ist noch kritischer, weil er zur Erzeugung der Codes gehört. Deshalb würde ich in Bildschirmaufnahmen, Support-Nachrichten oder Fotos niemals QR-Codes und Schlüssel sichtbar lassen. Auch ein scheinbar harmloser Screenshot kann später mehr preisgeben, als man beabsichtigt.
Ich achte außerdem darauf, wo ich einen Code eingebe. Ein OTP-Code gehört in das Anmeldefenster des Dienstes, den ich gerade absichtlich öffne. Er gehört nicht in einen Chat, eine E-Mail-Antwort oder ein fremdes Formular, nur weil jemand behauptet, der Support zu sein. Die App schützt mein Konto nicht vor Social Engineering, wenn ich den gültigen Code freiwillig an die falsche Person weitergebe.
Bei der Beurteilung einer Sicherheits-App sehe ich deshalb genau hin, welche sichtbaren Optionen vorhanden sind und welche Entscheidungen die Oberfläche von mir verlangt. Ich möchte keine unbegründeten Annahmen über Datenverarbeitung treffen. Stattdessen verhalte ich mich vorsichtig: Ich gebe nur die Informationen ein, die für den jeweiligen Dienst nötig sind, prüfe Hinweise auf dem Bildschirm und installiere die Anwendung nur aus einer vertrauenswürdigen Quelle.
Gerätewechsel und der unangenehme Ernstfall
Die wichtigste praktische Frage stellt sich oft nicht beim ersten Login, sondern beim Wechsel des Smartphones. Wer sein altes Gerät löscht, bevor die Authenticator-Einträge erfolgreich übertragen oder die Konten über deren Sicherheitsseite neu eingerichtet wurden, kann sich aussperren. Ich würde deshalb niemals zuerst das alte Telefon zurücksetzen. Zuerst teste ich den Zugang auf dem neuen Gerät, solange das alte noch funktioniert.
Für jedes wichtige Konto sollte ich die angebotenen Wiederherstellungswege kennen. Dazu können je nach Dienst eigene Notfallcodes, eine alternative Bestätigung oder eine erneute Einrichtung gehören. Authenticator App - 2FA ist in diesem Ablauf ein Baustein, aber nicht die komplette Kontostrategie. Wer mehrere besonders wichtige Konten verwaltet, sollte die Wiederherstellung nicht dem Zufall überlassen.
Ein realistisches Beispiel: Ich kaufe ein neues Smartphone und möchte mein E-Mail-Konto, einen Cloud-Dienst und ein Arbeitskonto weiter nutzen. Ich lasse das alte Gerät eingeschaltet, melde mich nacheinander bei den Sicherheitsseiten der Dienste an und richte die zusätzliche Bestätigung auf dem neuen Gerät ein. Danach probiere ich einen echten Login aus. Erst wenn alle drei Wege funktionieren, entferne ich die alten Einträge oder setze das frühere Smartphone zurück.
Dieser Ablauf ist etwas langsamer als ein sofortiger Gerätewechsel, aber er verhindert einen typischen Fehler: Man verwechselt die erfolgreiche Installation der App mit der erfolgreichen Übernahme der Konten. Die App selbst kann vorhanden sein, während die eigentlichen Schlüssel noch auf dem alten Gerät liegen. Diese Unterscheidung sollte jeder kennen, der sie als zentrale Sicherheitslösung einsetzen möchte.
Wo die App gegenüber Alternativen sinnvoll ist
Im Vergleich zu SMS-Codes bietet eine Authenticator-App den Vorteil, dass der Code direkt auf dem Gerät erzeugt wird und nicht von einer Mobilfunknachricht abhängt. Das kann im Alltag bequemer sein, besonders wenn eine Nachricht verspätet eintrifft oder ich gerade keinen zuverlässigen Empfang habe. Gleichzeitig muss ich das Smartphone selbst verfügbar halten und den Geräteschutz ernst nehmen.
Gegenüber einer eingebauten Passwortmanager-Funktion wirkt eine eigenständige Anwendung klarer getrennt: Passwörter und Einmalcodes liegen nicht zwangsläufig im selben Arbeitsablauf. Für Menschen, die ihre Zugangsdaten bereits in einem vertrauenswürdigen Manager verwalten und dort auch OTP-Codes sicher integrieren können, kann eine zusätzliche App allerdings weniger praktisch sein. Dann entsteht ein weiterer Ort, den ich pflegen und bei einem Gerätewechsel berücksichtigen muss.
Hardware-Sicherheitsschlüssel sind für besonders sensible Konten eine andere Klasse von Lösung. Sie verlangen ein physisches Gerät und können je nach Dienst einen anderen Anmeldeablauf bieten. Authenticator App - 2FA ist dagegen zugänglicher, weil ein kompatibles Smartphone genügt. Wer jedoch maximale Trennung von digitalen Codes und dem Mobilgerät sucht, sollte prüfen, ob ein Hardware-Schlüssel für den eigenen Dienst und das eigene Budget besser passt.
Für wen sie gut passt
Ich sehe die App vor allem bei Android-Nutzern, die mehrere Konten mit OTP-Codes absichern möchten, ohne sich in komplizierte Sicherheitssoftware einzuarbeiten. Auch für Menschen, die bisher nur SMS-Bestätigungen verwendet haben, kann sie ein verständlicher nächster Schritt sein. Der Nutzen ist besonders groß, wenn ich regelmäßig auf Dienste zugreife, die zeitbasierte Codes unterstützen, und mein Smartphone ohnehin immer dabei habe.
Weniger passend ist sie für jemanden, der eine vollständig betreute Kontosicherung erwartet. Die Anwendung nimmt mir nicht die Verantwortung für Wiederherstellung, Geräteschutz und sorgfältige Einrichtung ab. Auch wer häufig zwischen mehreren Geräten wechselt oder seine Konten zwingend synchron auf verschiedenen Plattformen benötigt, sollte vorab prüfen, ob der eigene gewünschte Ablauf mit einer eigenständigen Android-App gut zusammenpasst.
Für Familien oder gemeinsam verwaltete Konten ist zusätzliche Vorsicht nötig. Ein OTP-Schlüssel sollte nicht einfach über einen Gruppenchat geteilt werden. Wenn mehrere Personen Zugriff brauchen, sollte der jeweilige Dienst eine dafür geeignete Rollen- oder Wiederherstellungslösung anbieten. Die App ist für persönliche Sicherheitscodes gedacht, nicht als Ersatz für eine saubere Verwaltung gemeinsamer Konten.
Kosten, Version und bewusste Entscheidungen
Die kostenlose Verfügbarkeit macht den Einstieg leicht. Gleichzeitig würde ich vor jedem In-App-Kauf genau lesen, welche Funktion dadurch freigeschaltet wird und ob ich sie wirklich brauche. Bei einer Sicherheits-App ist ein Kauf keine automatische Garantie für besseren Schutz. Entscheidend bleiben die korrekte Kontoeinrichtung, ein gesichertes Gerät und ein verlässlicher Wiederherstellungsplan.
Die aktuelle Version 1.1.4 läuft ab Android 8.0. Das ist für viele noch verwendete Android-Geräte relevant, vor allem wenn ein älteres Smartphone als Zweitgerät dient. Ich prüfe vor der Einrichtung trotzdem, ob das Gerät noch Sicherheitsupdates erhält und mit einem Sperrcode geschützt ist. Ein alter, ungeschützter Zweitapparat kann sonst zum schwächsten Teil der gesamten Absicherung werden.
Mein vorsichtiges Urteil
Authenticator App - 2FA erfüllt für mich eine klare Aufgabe: Sie bringt OTP-Codes und zusätzliche Kontosicherheit in eine eigenständige, kostenlos startbare Android-Anwendung. Ich mag den direkten Nutzen und die Möglichkeit, den täglichen Login ohne SMS-Wartezeit zu erledigen. Die Bewertung von 4,7 bei rund 650 Stimmen und die Reichweite von über 100.000 Installationen sprechen dafür, dass viele Nutzer mit dem Grundkonzept zurechtkommen.
Meine Empfehlung ist trotzdem an eine Bedingung geknüpft: Ich würde sie nur als Teil eines bewussten Sicherheitsablaufs einsetzen. Vor dem Wechsel des Smartphones sichere ich die Wiederherstellung, beim Einrichten prüfe ich jeden Kontoeintrag, und bei verdächtigen Nachrichten teile ich niemals einen OTP-Code. Wer diese Schritte akzeptiert, bekommt ein nützliches Werkzeug für alltägliche Zwei-Faktor-Anmeldungen.
Mein Fazit: Die App ist eine gute Wahl für einfache, selbst verwaltete OTP-Sicherheit, aber keine Abkürzung für verantwortungsvolle Kontopflege. Wer maximale Gerätefreiheit, zentrale Synchronisierung oder eine physische Sicherheitslösung sucht, sollte die Alternativen sorgfältig vergleichen. Für Android-Nutzer, die ihre Online-Konten schrittweise besser schützen möchten und ihre Wiederherstellung selbst im Blick behalten, ist Authenticator App - 2FA dagegen ein sinnvoller und unkomplizierter Einstieg.
Häufig gestellte Fragen zu Authenticator App - 2FA
Was ist die Authenticator App – 2FA und wofür wird sie verwendet?
Die Authenticator App – 2FA erzeugt zeitbasierte Sicherheitscodes, die zusätzlich zu Ihrem Passwort bei der Anmeldung verwendet werden. Dadurch wird ein Konto auch dann besser geschützt, wenn ein Angreifer das Passwort kennt. Die App kann je nach unterstütztem Dienst über QR-Codes oder manuelle Einrichtung mit Konten verbunden werden und funktioniert normalerweise auch ohne aktive Internetverbindung.
Wie richte ich ein Konto in der Authenticator App – 2FA ein?
Öffnen Sie zunächst in den Sicherheitseinstellungen des jeweiligen Online-Dienstes die Option für die Zwei-Faktor-Authentifizierung. Scannen Sie anschließend den angezeigten QR-Code mit der Authenticator App oder geben Sie den Einrichtungsschlüssel manuell ein. Danach tragen Sie den aktuell angezeigten sechsstelligen Code beim Anbieter ein, um die Verbindung zu bestätigen. Bewahren Sie zusätzlich die angebotenen Wiederherstellungscodes sicher auf.
Was passiert, wenn ich mein Smartphone verliere oder die App lösche?
Der Zugriff auf Ihre Konten kann erschwert werden, wenn die gespeicherten Authenticator-Einträge nicht gesichert oder übertragen wurden. Deshalb sollten Sie vor einem Gerätewechsel prüfen, ob die App eine Export-, Backup- oder Synchronisierungsfunktion anbietet. Wichtig sind außerdem die Notfall- oder Wiederherstellungscodes des jeweiligen Dienstes. Ohne Backup und ohne diese Codes müssen Sie sich häufig direkt an den Anbieter wenden.
Ist die Authenticator App – 2FA sicherer als eine Anmeldung nur mit Passwort?
Ja, die Zwei-Faktor-Authentifizierung bietet in der Regel einen deutlich besseren Schutz als ein Passwort allein. Für die Anmeldung wird zusätzlich ein wechselnder Code benötigt, der nur kurze Zeit gültig ist. Dennoch ersetzt die App keine vorsichtigen Sicherheitsgewohnheiten: Verwenden Sie ein starkes, einzigartiges Passwort, teilen Sie Einrichtungsschlüssel niemals mit anderen und installieren Sie die Anwendung nur aus einer vertrauenswürdigen Quelle.
Benötigt die Authenticator App – 2FA eine Internetverbindung und ist sie kostenlos?
Die zeitbasierten Codes werden normalerweise direkt auf dem Smartphone erzeugt und benötigen daher meist keine dauerhafte Internetverbindung. Eine Verbindung kann jedoch für Download, Aktualisierungen, Synchronisierung oder die Kontoeinrichtung erforderlich sein. Ob die App kostenlos ist, hängt von der jeweiligen Version und dem Anbieter ab. Prüfen Sie vor der Installation den App-Store auf Werbung, In-App-Käufe und Datenschutzangaben.
Die besten Seiten von Authenticator App - 2FA
Wissenswertes zu Authenticator App - 2FA